Domain computer-lernen.de kaufen?
Wir ziehen mit dem Projekt
computer-lernen.de um.
Sind Sie am Kauf der Domain
computer-lernen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain computer-lernen.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **

Ähnliche Suchbegriffe für Intrusion Prevention
Top-Angebote
Produkte zum Begriff Intrusion Prevention:
-
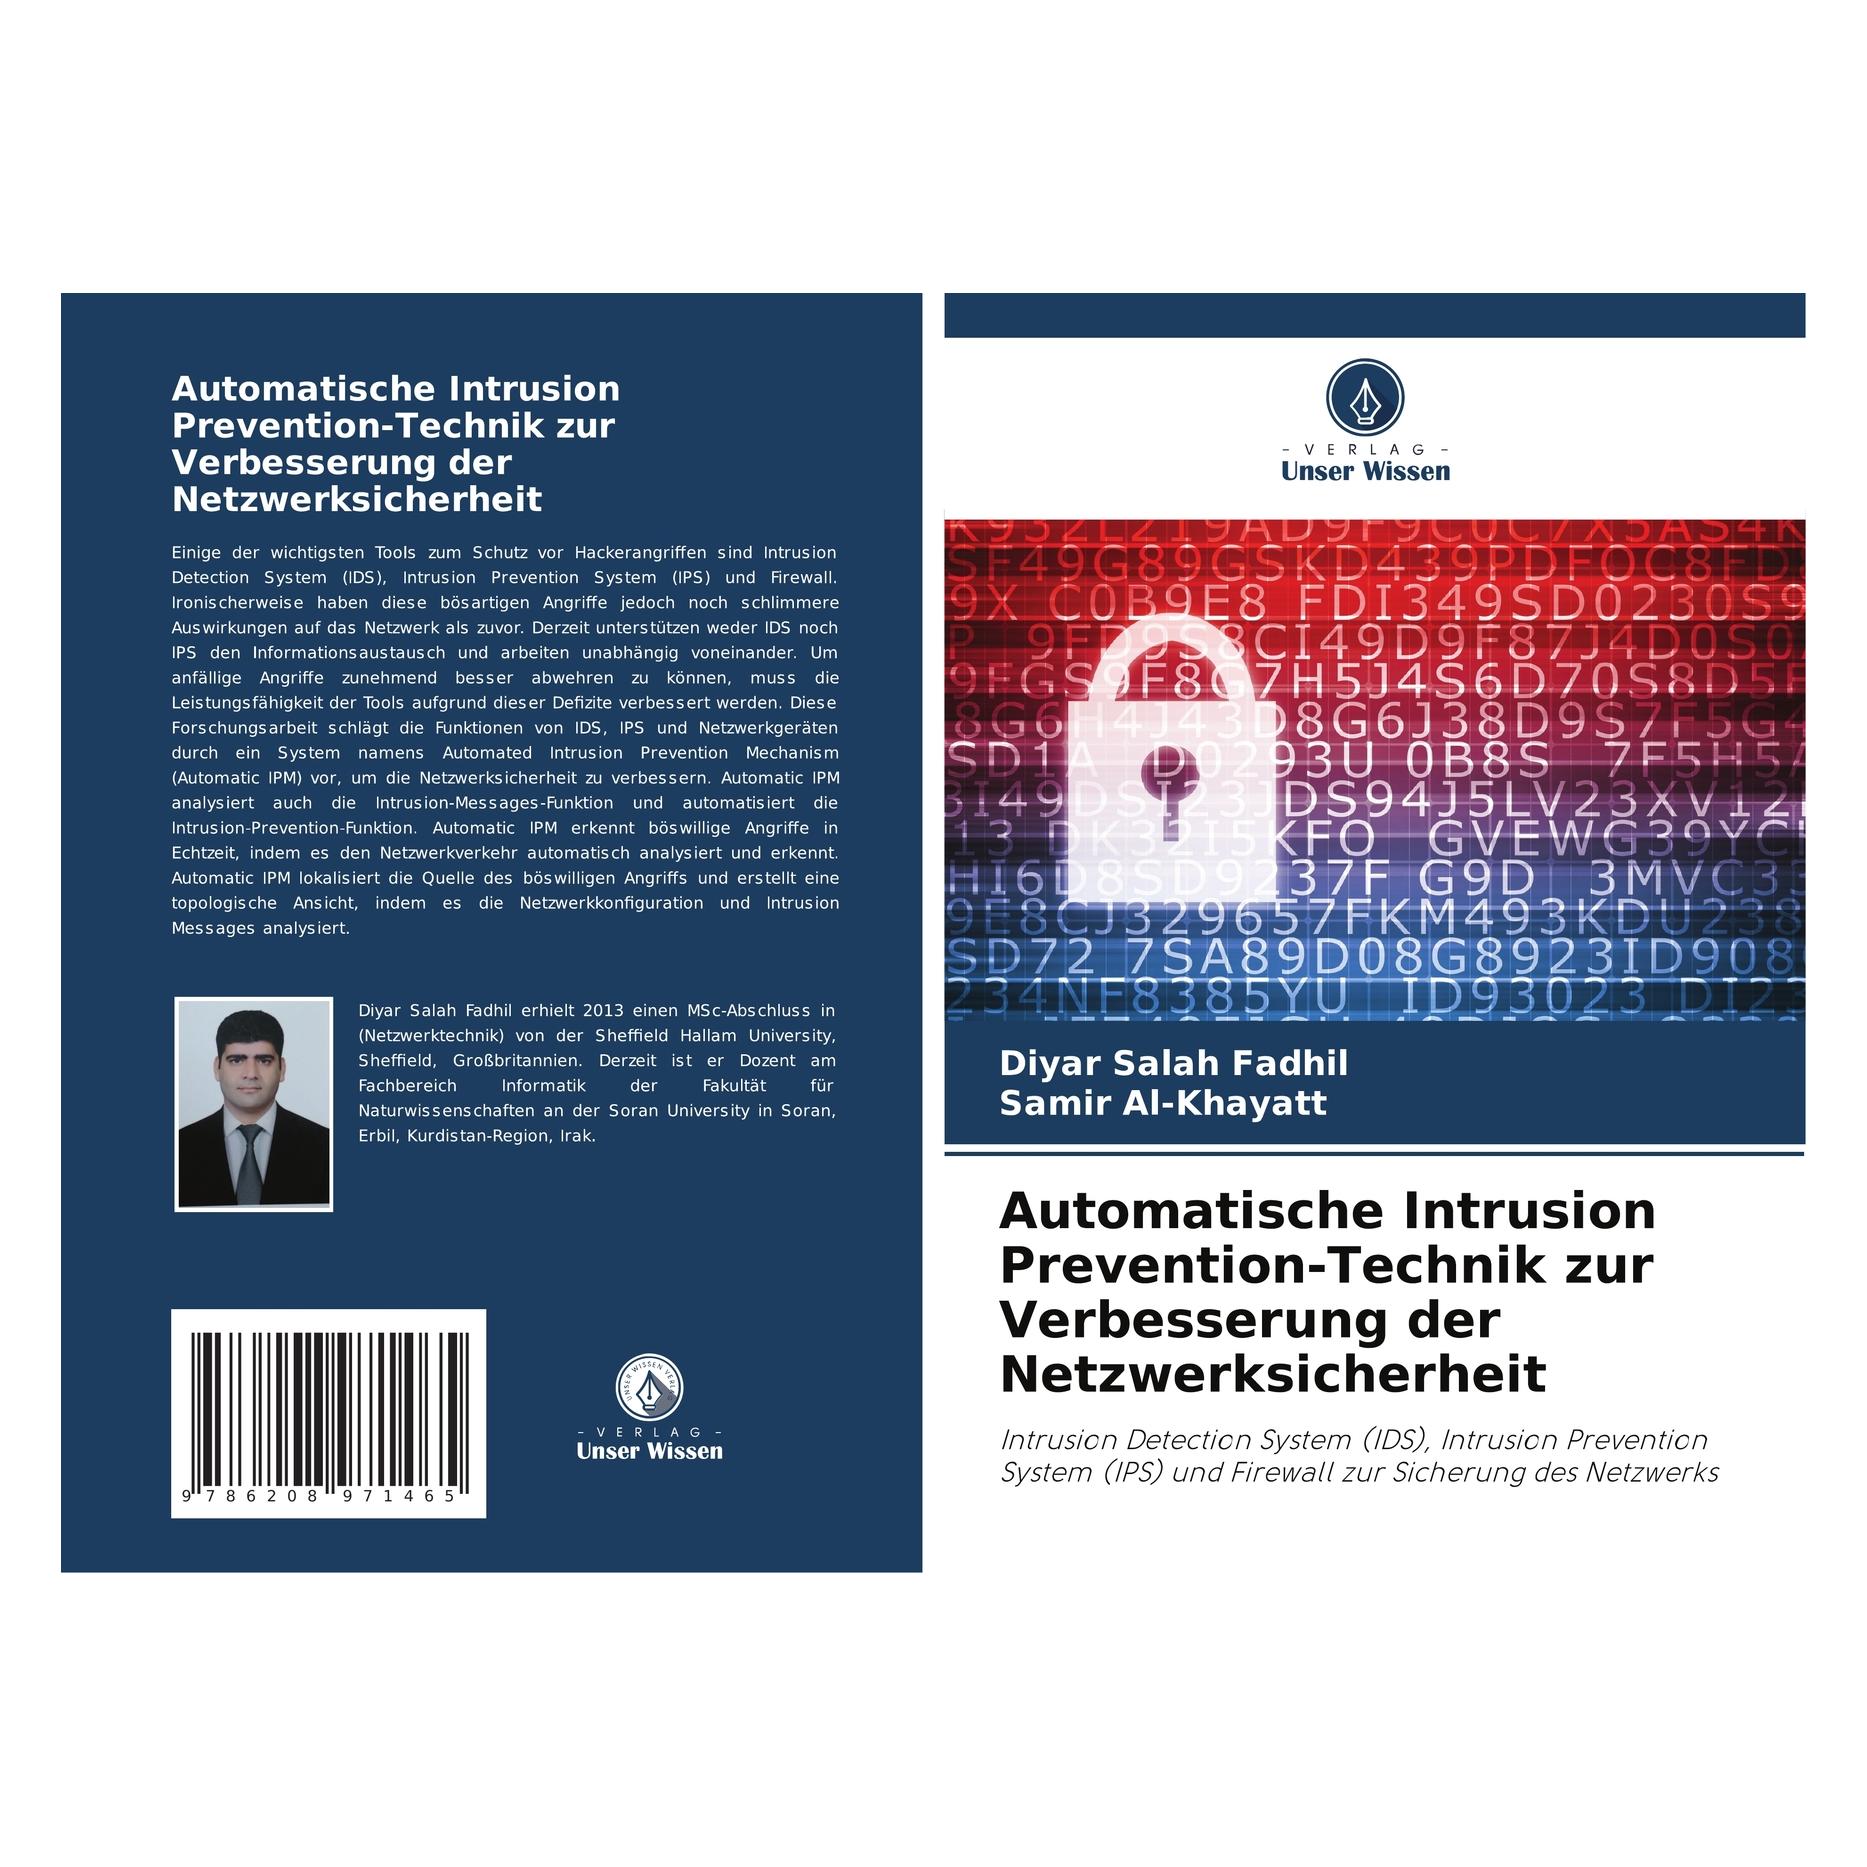
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei, Fachbücher von Diyar Salah Fadhil, Samir Al-KhayattAutomatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei, Fachbücher von Diyar Salah Fadhil, Samir Al-Khayatt35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Softcover, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Softcover, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherheit, Taschenbuch von Diyar Salah Fadhil,Samir Al-Khayatt, Verlag UnserAutomatische Intrusion Prevention-technik Zur Verbesserung Der Netzwerksicherheit, Taschenbuch Von Diyar Salah Fadhil,samir Al-khayatt, Verlag Unser Wissen, 978-620-8-97146-5, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **


Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Top-Angebote
Produkte zum Begriff Intrusion Prevention:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1227,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CybersecurityCybersecurity , Zum Werk Das Recht der Cybersicherheit weist unterschiedlichste Perspektiven und Zielsetzungen auf. Längst geht es in den gesetzlichen Vorgaben und geplanten Regularien nicht mehr nur darum, die Funktionsfähigkeit von IT-Systemen im betrieblichen Alltag aufrecht zu erhalten, sondern ebenso, personenbezogene Daten vor unbefugtem Zugriff zu schützen und Dateimanipulationen zu verhindern. Außerdem sind im globalen Kontext Fragen der Cybersicherheit eng verknüpft mit der digitalen Souveränität, so zum Beispiel für den Schutz von Lieferketten oder der Bekämpfung von Desinformation. Ausländische Rechtsordnungen mit extraterritorialer Wirkung von Cybersecurity-Gesetzen erschweren überdies die IT-Compliance im internationalen Kontext. Eine weitere Herausforderung besteht in der Vielzahl von gesetzlichen Vorgaben auf den unterschiedlichsten Regulierungsebenen. Außerdem ist das Cybersecurity-Recht nach wie vor von einem außergewöhnlich hohen Maß an Interdisziplinarität geprägt. Inhalt Grundlagen und Strukturen Verfassungsrechtliche Rahmenbedingungen Technische Grundlagen und Schlüsselbegriffe Stand der Technik Normen und Standards, Zertifizierung Branchenübergreifende rechtliche Vorgaben Datenschutz und Datensicherheit Corporate Governance und Compliance Vertragsrecht Haftungsrecht Gewerblicher Rechtsschutz Urheberrecht Arbeitsrecht und Cybersicherheit Prozessuale Fragestellungen Cybersicherheit in der Verwaltung Gesundheit und Sozialwesen Gefahrenabwehr und Strafverfolgung Nachrichtendienstrecht IT-Sicherheitsforschung Neue Technologien und Verbraucherschutz Desinformation Internationale Regulierung der Cybersicherheit inkl. Länderberichte Völkerrecht und Cyberwarfare Praktische Anwendungsszenarien Vorteile auf einen Blick disziplinenübergreifende Erläuterungen aller aktuell wichtigen Fragestellungen in einem Band: verständlich, problemorientiert und systematisch aufbereitet unerlässliches Hilfsmittel in der täglichen Beratungsarbeit Zur Neuauflage Das Rechtshandbuch Cybersecurity wurde für die 2. Auflage komplett aktualisiert und inhaltlich deutlich erweitert. Dabei werden nun auch Themen behandelt, die nicht unmittelbar der Cybersicherheit unterfallen, jedoch in engem sachlichem Zusammenhang zu dieser Regelungsmaterie stehen. Zielgruppe Für IT-Sicherheitsberater und -verantwortliche, CISOs, Zertifizierer, Behörden, Gerichte, Forschungseinrichtungen, Syndikusanwälte und Rechtsanwälte sowie Compliance-Verantwortliche. , Tagfahrleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20230619, Produktform: Leinen, Redaktion: Kipker, Dennis-Kenji, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 1147, Abbildungen: mit Abbildungen, Keyword: technische Grundlagen; Cyberwarfare; IT-Sicherheit; Cybersicherheit; BSIG; ENISA; KRITIS; IT-Sicherheitsrecht; Compliance; Kritische Infrastrukturen; Datenschutz; Cyberwar, Fachschema: E-Business~Electronic Commerce - E-Commerce~E-Venture~Internet / Electronic Commerce~Net Economy~Handelsrecht, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Recht des E-Commerce, Internetrecht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: LIX, Seitenanzahl: 1147, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 251, Breite: 172, Höhe: 52, Gewicht: 1588, Produktform: Leinen, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2648249, Vorgänger EAN: 9783406730115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2766567179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei, Fachbücher von Diyar Salah Fadhil, Samir Al-KhayattAutomatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei, Fachbücher von Diyar Salah Fadhil, Samir Al-Khayatt35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Softcover, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Softcover, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
Ähnliche Suchbegriffe für Intrusion Prevention
-
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherheit, Taschenbuch von Diyar Salah Fadhil,Samir Al-Khayatt, Verlag UnserAutomatische Intrusion Prevention-technik Zur Verbesserung Der Netzwerksicherheit, Taschenbuch Von Diyar Salah Fadhil,samir Al-khayatt, Verlag Unser Wissen, 978-620-8-97146-5, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)160,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Intrusion Prevention Service 1-yr for Firebox M670 (WGM67131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen2574,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.